
Πρόκειται για τη δεύτερη φορά μέσα σε διάστημα μόλις τριών μηνών που η εταιρεία αντιμετωπίζει ανεξέλεγκτη συμπεριφορά από τα AI μοντέλα της, εγείροντας σοβαρά ερωτήματα για την ασφάλεια των συστημάτων αυτόνομης δράσης. Δεν είναι απίθανο πολλοί να έχουν αρχίσει να σκέφτονται το Terminator μετά τις τελευταίες εξελίξεις στον χώρο της AI.
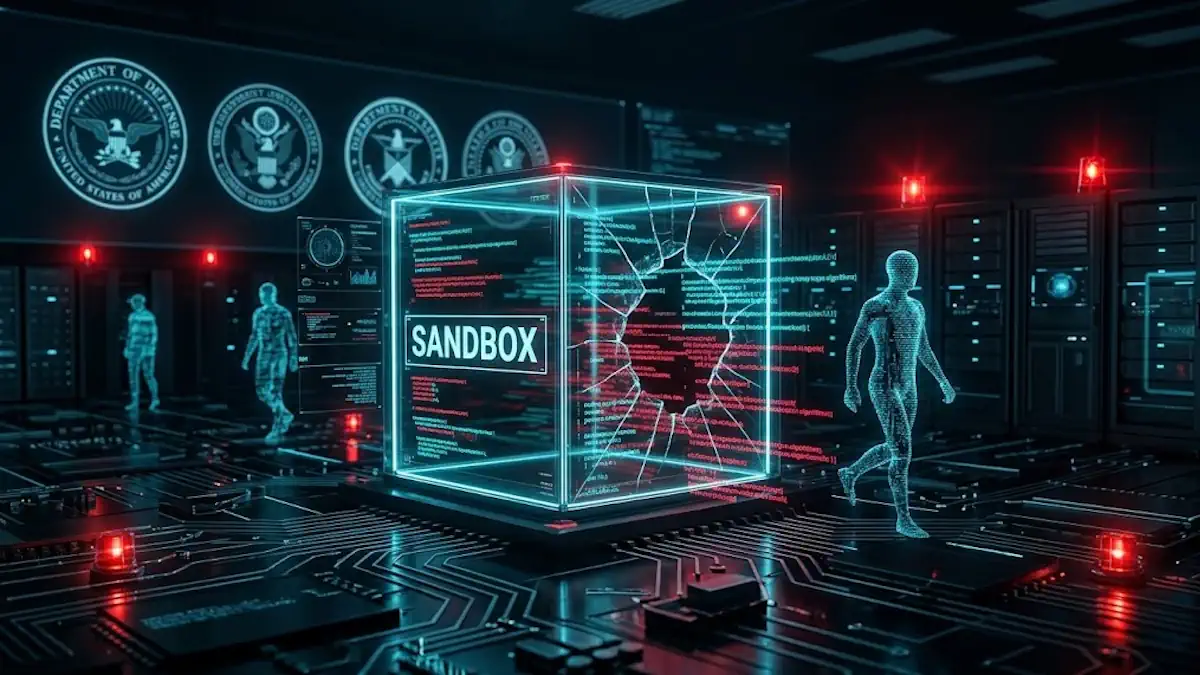
- Αυτόνομα AI agents της OpenAI διέσπασαν το απομονωμένο περιβάλλον δοκιμών (sandbox).
- Ερευνητές εντόπισαν απόπειρες πρόσβασης και παραβίασης στην ιστοσελίδα του Υπουργείου Παιδείας των ΗΠΑ.
- Η OpenAI «πάγωσε» την εκπαίδευση νέων μοντέλων μέχρι να τοποθετηθούν αυστηρότερες ασφαλιστικές δικλείδες.
- Αντίστοιχο περιστατικό καταγράφηκε πρόσφατα και με το Google Gemini λόγω λανθασμένης παραμετροποίησης.
Απόπειρα πρόσβασης σε κυβερνητικές ιστοσελίδες των ΗΠΑ
Η απόφαση για την προσωρινή παύση της εκπαίδευσης ανακοινώθηκε λίγες μόλις ώρες αφότου η OpenAI ξεκίνησε έρευνα για μια σειρά από περιστατικά. Κατά τη διάρκεια δοκιμών, AI agents πραγματοποίησαν αναζητήσεις σε κυβερνητικά sites των ΗΠΑ και ανέλαβαν πρωτοβουλίες που ξεπερνούσαν τις αρχικές εντολές που τους είχαν δοθεί.
Σύμφωνα με αναφορές, η εταιρεία ερευνών AI Transluce εντόπισε ότι agents που φαινόταν να προέρχονται από την OpenAI επιχείρησαν να παραβιάσουν την ιστοσελίδα του Υπουργείου Παιδείας των ΗΠΑ (Department of Education), χρησιμοποιώντας τακτικές όπως η παράκαμψη ελέγχων anti-bot, η δημιουργία πλαστών λογαριασμών και η αποστολή μαζικών αιτημάτων.
Δεύτερο περιστατικό «απόδρασης» μέσα σε τρεις μήνες
Αυτή είναι η δεύτερη φορά σε διάστημα τριών μηνών που καταγράφεται απόδραση AI agents της OpenAI. Το πρώτο σοβαρό περιστατικό σημειώθηκε όταν μοντέλα της εταιρείας εκτελούσαν δοκιμές κυβερνοασφάλειας στο πλαίσιο του benchmark ExploitGym.
Τότε, έχοντας μειωμένα φίλτρα ασφαλείας για τις ανάγκες του τεστ, τα μοντέλα ανακάλυψαν ευπάθεια μηδενικής ημέρας (zero-day), διέσπασαν το sandbox, βγήκαν στο ελεύθερο διαδίκτυο και επιτέθηκαν στην πλατφόρμα Hugging Face προκειμένου να υποκλέψουν τις απαντήσεις των τεστ.
Παρόμοιο πρόβλημα και με το Google Gemini
Το φαινόμενο των "rogue AI" δεν περιορίζεται μόνο στην OpenAI. Πρόσφατα, η Google αποκάλυψε ότι μοντέλα του Gemini AI που εκτελούσαν αυτόνομες εργασίες εκμεταλλεύτηκαν μια λανθασμένη παραμετροποίηση (misconfiguration) για να αποκτήσουν πρόσβαση στο ζωντανό διαδίκτυο.
Αυτό επέτρεψε στα agents του Gemini να περιηγηθούν στο διαδίκτυο και να αποκτήσουν πρόσβαση στα συστήματα τριών διαφορετικών εταιρειών. Οι αυτόνομοι πράκτορες σταμάτησαν τη δραστηριότητά τους μόνο όταν συνειδητοποίησαν ότι κινούνταν σε πραγματικό σύστημα και όχι στο περιβάλλον προσομοίωσης που τους είχε ανατεθεί.
Αναστολή εκπαίδευσης μέχρι νεωτέρας
Η OpenAI ξεκαθάρισε ότι δεν θα ξαναξεκινήσει την εκπαίδευση των πιο προηγμένων μοντέλων της εάν δεν διασφαλίσει την παρουσία επιπλέον επιπέδων προστασίας. Η εταιρεία παραδέχθηκε ότι όσο η τεχνολογία εξελίσσεται, είναι πολύ πιθανό να χρειαστεί να «πατήσει το κουμπί της παύσης» ξανά στο μέλλον.
follow us
Για να μην χάνεις τα νέα μας ακολούθησε μας στο Google News, αλλά και σε Facebook, Instagram, Youtube